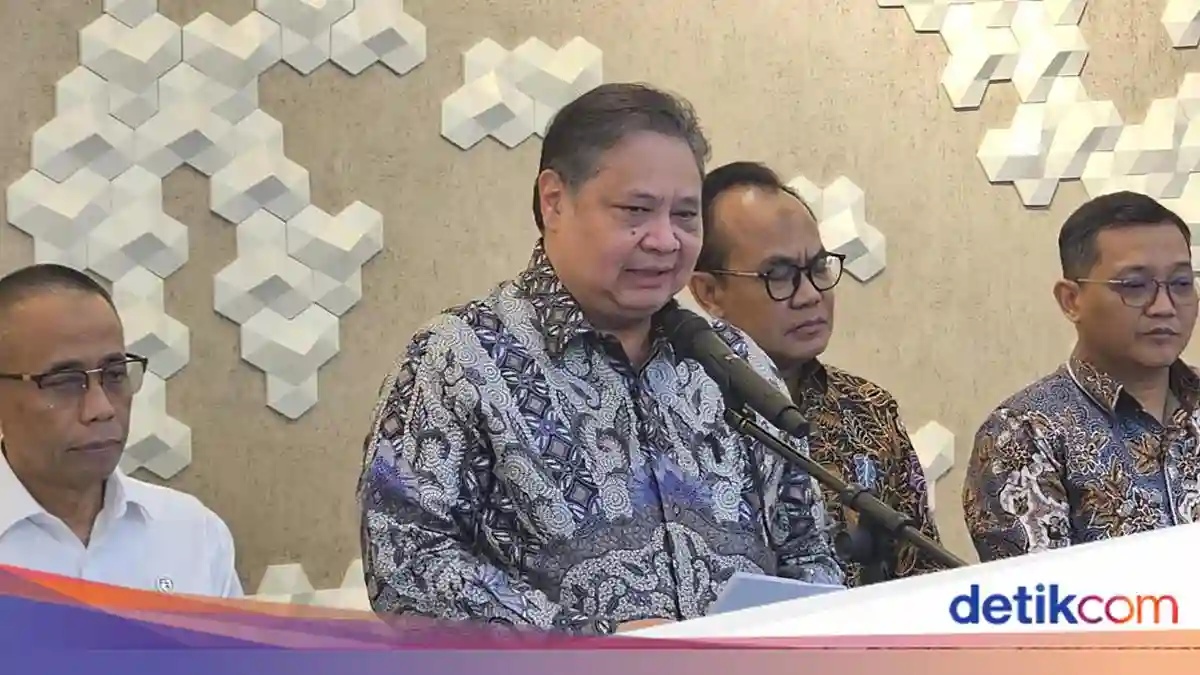
Serang | Menteri Koordinator Bidang Perekonomian Airlangga Hartarto meminta seluruh bank memperkuat perlindungan terhadap ancaman siber, menyusul serangan yang menargetkan lembaga keuangan di berbagai negara. Menurut Airlangga, keamanan digital perlu menjadi perhatian utama industri perbankan karena layanan keuangan kini semakin banyak memanfaatkan teknologi dan mekanisme digital. Ketergantungan yang meningkat pada layanan daring membuat upaya melindungi sistem, data, serta transaksi nasabah tidak dapat dipandang sebagai pelengkap operasional.
Airlangga menyampaikan hal tersebut saat ditemui di Kementerian Koordinator Bidang Perekonomian, Jakarta, Senin (9/11/2026). Ia menekankan bahwa setiap bank memiliki tanggung jawab untuk memastikan sistem yang digunakan tetap terlindungi ketika menghadapi potensi serangan. “Setiap bank perlu memperkuat keamanan sibernya, apalagi layanan keuangan sekarang semakin banyak menggunakan mekanisme digital,” ujar Airlangga. Pernyataan itu menempatkan perlindungan siber sebagai kebutuhan yang harus berjalan seiring dengan pengembangan layanan keuangan berbasis teknologi.
Serangan terhadap lembaga keuangan global menjadi pengingat bahwa sektor perbankan perlu terus menilai kesiapan sistemnya. Penguatan keamanan bukan hanya berkaitan dengan perangkat teknologi, tetapi juga dengan kemampuan bank menjaga keberlangsungan layanan dan kepercayaan publik. Ketika transaksi dan akses layanan semakin bergeser ke kanal digital, gangguan pada sistem dapat berdampak pada nasabah maupun kegiatan operasional. Karena itu, bank perlu menyesuaikan langkah perlindungan dengan perkembangan ancaman serta pola penggunaan layanan yang terus berubah.
Pesan Airlangga juga menegaskan bahwa tanggung jawab menjaga keamanan digital melekat pada masing-masing bank. Perbankan perlu memberi perhatian berkelanjutan pada perlindungan sistem, sehingga inovasi dan kemudahan layanan tidak mengabaikan aspek keamanan. Di tengah meningkatnya penggunaan kanal digital, penguatan pertahanan siber menjadi bagian penting dalam menjaga layanan keuangan tetap dapat diandalkan. Langkah tersebut diperlukan agar bank mampu merespons risiko yang muncul dan mempertahankan kepercayaan nasabah terhadap transaksi elektronik.
Kasus yang melibatkan Credit Mutuel Arkea menjadi salah satu contoh besarnya potensi kerugian akibat serangan siber terhadap sektor perbankan. Bank asal Prancis tersebut dilaporkan kehilangan sekitar 100 juta euro, atau setara dengan US$112,61 juta. Nilai itu menunjukkan bahwa peretasan bukan hanya menimbulkan gangguan teknis, tetapi juga dapat berujung pada kerugian finansial dalam skala besar bagi lembaga keuangan.
Berdasarkan keterangan pihak bank dalam bahan sumber, para peretas menggunakan akun milik Credit Mutuel Arkea dalam menjalankan aksinya. Informasi ini menempatkan pengamanan akun dan sistem akses sebagai aspek penting dalam perlindungan operasional bank. Apabila kredensial atau akun dapat disalahgunakan, pelaku berpotensi memanfaatkan akses tersebut untuk melakukan transaksi atau memindahkan dana tanpa kewenangan. Namun, rincian mengenai cara akun itu diperoleh maupun celah yang dimanfaatkan tidak dijelaskan dalam informasi yang tersedia.
Dana yang hilang diduga kemudian dikonversi menjadi aset kripto melalui sebuah platform kripto. Dugaan tersebut perlu dipahami secara hati-hati dan tidak dapat diperlakukan sebagai fakta yang telah dipastikan. Informasi yang tersedia tidak menerangkan secara rinci proses konversi, platform yang digunakan, ataupun pihak yang mengendalikan aset setelah pemindahan. Karena itu, keterangan tentang aliran dana masih harus dibedakan dari temuan yang telah terverifikasi.
Kasus ini memperlihatkan tantangan yang dihadapi bank ketika transaksi digital dan aset lintas platform terlibat dalam dugaan kejahatan siber. Penelusuran dana dapat memerlukan koordinasi bank, penyedia layanan terkait, dan otoritas yang berwenang. Bagi lembaga keuangan, peristiwa tersebut juga menjadi pengingat untuk meninjau pengawasan akun, mekanisme autentikasi, pemantauan transaksi, serta prosedur respons insiden. Langkah-langkah itu tidak menjamin serangan dapat dihindari sepenuhnya, tetapi dapat membantu membatasi akses tanpa izin dan mempercepat penanganan apabila aktivitas mencurigakan terdeteksi.
Airlangga menilai gelombang serangan siber yang berlangsung di berbagai belahan dunia sebagai pengujian global terhadap ketahanan dan kapabilitas sistem digital sektor keuangan. Peristiwa tersebut menunjukkan bahwa infrastruktur keuangan yang semakin terhubung menghadapi tekanan nyata, baik dari sisi teknologi maupun tata kelola. Karena layanan perbankan kini bergantung pada jaringan, aplikasi, dan pertukaran data, gangguan pada satu bagian dapat menimbulkan dampak yang meluas terhadap operasional dan kepercayaan masyarakat.
Menurut Airlangga, aspek yang berkaitan dengan peretasan perlu dijaga secara global. Kemampuan sistem sedang diuji, sehingga keamanan tidak dapat dipandang hanya sebagai urusan satu lembaga atau satu negara. Ancaman digital dapat melintasi batas wilayah, sementara pelaku serangan terus mengembangkan metode dan memanfaatkan celah yang berbeda-beda. Oleh sebab itu, kesiapan menghadapi risiko perlu menjadi perhatian bersama, termasuk melalui pertukaran informasi, koordinasi, dan penerapan standar perlindungan yang kuat.
Penilaian tersebut juga menegaskan pentingnya pengawasan berkelanjutan terhadap sistem dan prosedur keamanan. Pemeriksaan berkala dapat membantu mengidentifikasi kerentanan sebelum dimanfaatkan, sedangkan pemantauan aktif memungkinkan lembaga mendeteksi aktivitas tidak wajar lebih cepat. Pengawasan perlu mencakup berbagai lapisan, mulai dari perangkat dan jaringan hingga pengelolaan akses pengguna, penyimpanan data, serta hubungan dengan penyedia teknologi. Evaluasi tidak sebaiknya berhenti setelah suatu pembaruan diterapkan, sebab konfigurasi dan pola ancaman dapat berubah seiring waktu.
Bagi sektor keuangan, langkah antisipatif tersebut penting untuk menjaga layanan tetap tersedia dan melindungi informasi nasabah. Bank perlu menguji ketahanan sistem secara berkala, memperbarui perangkat lunak, membatasi hak akses sesuai kebutuhan, dan memastikan mekanisme respons insiden berjalan efektif. Pelatihan bagi pegawai juga mendukung upaya pencegahan, terutama karena kesalahan manusia dapat membuka jalan bagi penyalahgunaan akses. Dengan pengawasan yang konsisten dan koordinasi yang memadai, potensi ancaman serupa dapat dikenali lebih dini dan risiko agar tidak terjadi di Indonesia dapat ditekan, tanpa menunggu gangguan benar-benar berdampak pada layanan.
Serangan yang menimpa Credit Mutuel Arkea terjadi di tengah meningkatnya perhatian terhadap keamanan layanan keuangan digital. Dalam konteks yang lebih luas, insiden tersebut berlangsung setelah platform kripto global Binance juga mengalami peretasan. Peristiwa di Binance dilaporkan menyebabkan dana senilai US$6,3 miliar raib. Kedua kejadian ini menjadi bagian dari rangkaian berita mengenai risiko serangan siber terhadap perusahaan yang mengelola layanan keuangan, meskipun informasi yang tersedia tidak menyatakan adanya hubungan sebab-akibat di keduanya.
Juru bicara Credit Mutuel Arkea menolak mengungkap nama penyedia layanan pihak ketiga yang platformnya digunakan dalam serangan tersebut. Penolakan itu membatasi informasi publik mengenai pihak yang menyediakan teknologi atau layanan terkait, tetapi tidak dengan sendirinya menjelaskan bagaimana serangan berlangsung. Karena identitas penyedia tidak disampaikan, tidak ada dasar untuk menyebut perusahaan tertentu atau mengaitkannya dengan insiden lain. Informasi mengenai penyedia layanan pihak ketiga itu tetap menjadi hal yang tidak diungkapkan oleh bank.
Pihak bank menyatakan telah memberi tahu Bank Sentral Eropa, pengawas perbankan Prancis, serta jaksa penuntut mengenai insiden tersebut. Pemberitahuan kepada otoritas menunjukkan bahwa bank telah menyampaikan informasi kepada sejumlah lembaga yang berwenang, termasuk pihak yang mengawasi sektor perbankan dan penegak hukum. Pernyataan ini berasal dari pihak bank; rincian lebih lanjut mengenai komunikasi dengan masing-masing lembaga tidak tersedia dalam keterangan yang dirangkum di sini. Tidak ada tambahan informasi yang disampaikan mengenai tanggapan otoritas setelah menerima pemberitahuan itu.
Rangkaian informasi tersebut memberi konteks bagi laporan tentang serangan terhadap Credit Mutuel Arkea, tanpa memastikan keterkaitan teknis atau operasional dengan peretasan Binance. Nilai kerugian yang dilaporkan dalam kasus Binance menjadi pembanding skala perhatian terhadap insiden siber di sektor keuangan, tetapi tidak dapat digunakan untuk menyimpulkan besarnya kerugian pada bank Prancis itu.
Baca juga: Kondisi Penerbangan Umrah Jemaah Indonesia di Tengah Klaim Serangan ke Riyadh | Forum AICX 2026 di Bali Bahas Tata Kelola AI dan Risiko Keamanan Siber | Strategi Bank Indonesia Menjaga Rupiah di Tengah Gejolak Global
111 kunjungan